システム監査
16件の記事(投稿日が新しい順)
 監査資料の画面コピーだけで、正しさは証明できない
監査資料の画面コピーには、検索条件や表示対象によって見えない情報が残ります。退職者のアカウント停止を例に、設定の状態と対象全体の処理結果を確かめる証拠を解説します。
 氏名を消したデータなら渡せる? 個票の共有を承認する前に見る、識別の手がかり
氏名を削除しても、訪問時刻や購入履歴の組み合わせから本人が分かる場合があります。分析に必要な情報を出発点に、個別データの共有、集計、閲覧環境の制限を比べます。
 AIの誤回答を人が見逃すのはなぜ? 確認手順と権限の見直し方
AIの判断を確認する担当者に、資料や修正する権限が届いていなければ、承認は形だけになることがあります。確認に使える時間と、疑問が残ったときの判断経路を扱います。
 侵入テストで問題なしでも安心できない? 対象と再確認時期
侵入テストで調べた対象と時点を出発点に、その後の管理画面や設定変更、公開資産の継続的な確認、修正後の検証をたどります。
 SBOMで脆弱性を管理するには? 部品表を受け取った後の確認点
ソフトウェアの部品表であるSBOMを受け取っても、古い版の一覧では現在の影響を判断できません。製品の版との照合から、脆弱性の影響確認、更新や連絡の責任までを解説します。
 パスワードの定期変更は必要か? 侵害時の対応と監査の確認点
パスワードの定期変更を見直す際に必要な、漏えい・不正利用の検知、認証情報の無効化、利用者の復旧手順を公的指針から解説します。
 監査に使えるログとは? 追跡できる記録と保存範囲の決め方
操作記録を大量に保存しても、取引とのつながりが分からなければ監査に使いにくくなります。必要な出来事をたどれる記録と、保存する情報の範囲・保護を考える記事です。
 脆弱性はどれから修正する? 深刻度・悪用実績・自社への影響
脆弱性の深刻度が高い順に直すことと、自社の危険を先に減らすことは一致しない場合があります。悪用の実績、攻撃が届く条件、被害の影響を重ねて対応順を検討します。
 フィッシング訓練の効果はどう測る? クリック率と難易度の比較
フィッシング訓練のクリック率は、教材だけでなくメールの見破りやすさでも変わります。教育効果を比べる条件と、不審なメールを報告した後の対応まで扱う記事です。
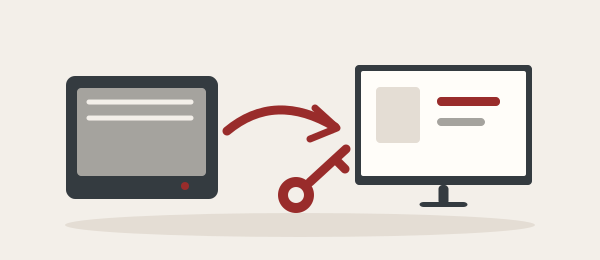 バックアップが成功しても復旧できない:業務再開までの確認点
バックアップからデータを戻せても、認証や鍵が使えなければ業務は再開できません。保存、復元、仕事の再開までをたどり、復旧試験で確認する対象を整理します。
 監査指摘はいつ対策済みにする? 実装と効果を確かめる証拠
監査への対応で規程や設定を変えても、その仕組みが実際に働くかは別の確認になります。『対策済み』とする根拠を、変更作業の証拠、運用の検証、残るリスクの扱いから整理します。
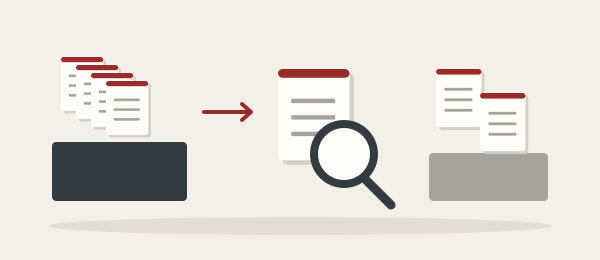 監査で不備ゼロなら安心か? サンプル数と抽出方法の読み方
監査で調べた100件に不備がなくても、どの部署や処理を選んだかで分かることは変わります。調査対象の一覧や調べ方から、報告書の結果をどこまで受け止められるかを解説します。
 委託先の認証だけで安心できるか? 契約業務と監査対象の照合
委託先の認証書や監査報告が、今回頼むサービスまで含んでいるとは限りません。任せたい仕事や扱う情報が対象に入っているかなど、契約前に確かめる点を解説します。
 監査を自動化すると何が減らせる? 日常点検と独立した評価の役割
経費の重複や承認漏れを毎日自動点検できても、独立した監査の役割は残ります。点検ルールやデータ、例外への対応を踏まえ、自動化で減らせる作業と残す評価を整理します。
 監査で指摘なしでも事故は起きる? 報告書の対象と限界の確認
監査報告の『指摘なし』が何を意味するかは、調べた対象や期間によって変わります。監査後に変わった設定や、調べていない業務に目を向け、追加で何を確認するかを紹介します。
 業務でのAI利用をどこまで認める? 入力情報・出力先・実行権限の判断
同じAIでも、下書きを作るときと支払いを実行するときでは、誤りの影響が異なります。扱う情報やAIに任せる操作に合わせて、誰が確認し、どこで処理を止めるかを考えます。